
La gestion des utilisateurs
Types d'utilisateurs et groupes
Dokos vous permet de gérer finement vos utilisateurs et leurs permissions :
Groupes d'utilisateurs
L'intérêt principal des groupes est de permettre des assignations collectives. Par exemple, si vous avez plusieurs comptables, vous pouvez :
- Attribuer des tâches à l'ensemble du groupe comptabilité
- Mentionner le groupe dans les commentaires avec @nomdugroupe pour notifier tous ses membres
Types d'utilisateurs
Cette fonctionnalité permet d'accorder des autorisations spécifiques à certaines catégories d'utilisateurs.
Suivi des activités
Dokos offre deux journaux complémentaires :
- Journal d'activité : Retrace l'ensemble des actions réalisées sur votre plateforme
- Journal d'accès : Enregistre les connexions et déconnexions des utilisateurs
Rôles et autorisations
Comprendre les rôles
Un rôle est un ensemble d'autorisations groupées qui définit ce qu'un utilisateur peut faire dans le système.
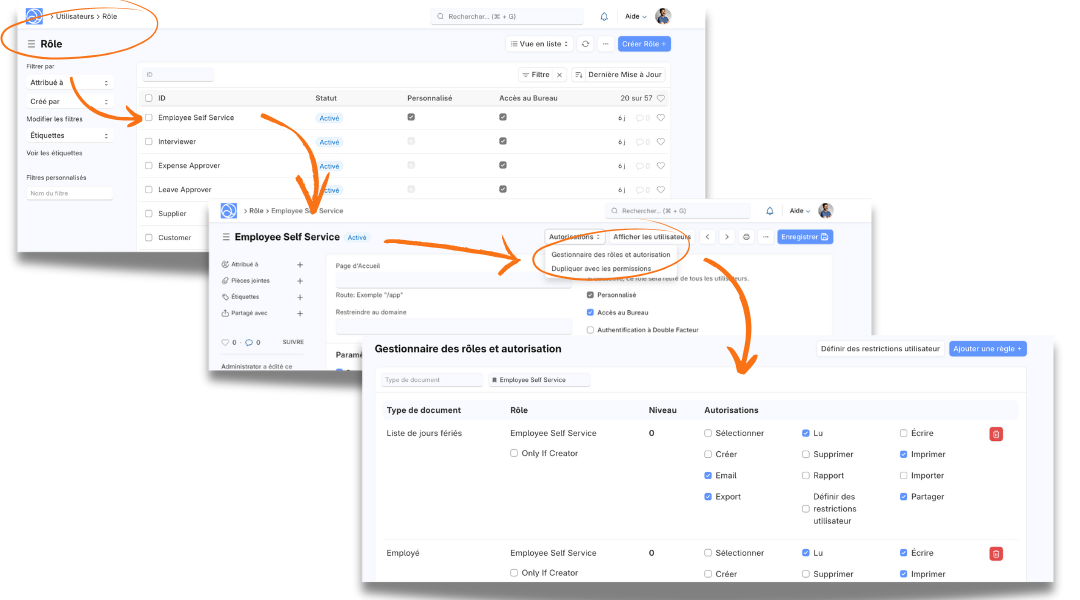
Configuration par défaut
Par défaut, un nouvel utilisateur reçoit le rôle de "client", lui donnant uniquement accès au portail. Vous pouvez ensuite lui attribuer des rôles supplémentaires.
Structure des autorisations
Pour chaque rôle, vous définissez :
- Les types de documents concernés
- Les actions autorisées (lecture, écriture, impression, annulation, validation)
Par exemple, un utilisateur avec le rôle "acheteur" pourra créer des contacts, gérer des adresses et des commandes fournisseurs, mais aura uniquement un droit de lecture sur les exercices fiscaux.
Niveaux d'autorisation
Chaque champ sur vos formulaires est associé à un niveau d'autorisation (de 0 à 9 par défaut), permettant une gestion plus fine des accès :
Exemple pratique : Dans une demande de congés, certains éléments peuvent être réservés au manager (niveau 1). De même, un employé qui saisit ses notes de frais ne verra pas la partie comptable, accessible uniquement aux comptables disposant d'une autorisation de niveau supérieur.
:::tip Nouvelle fonctionnalité Dokos permet désormais de lire les permissions documentaires et de champs directement depuis le client, améliorant ainsi la réactivité de l'interface. Cette fonctionnalité est particulièrement utile pour :
- Les applications personnalisées construites sur
@framework/ui - Les interfaces qui n'ont pas accès au boot traditionnel de desk
- Les formulaires qui doivent s'adapter dynamiquement aux permissions de l'utilisateur
Pour en savoir plus sur l'implémentation technique, consultez la section Personnaliser l'interface et les permissions. :::
Personnalisation des rôles
Vous avez la flexibilité de :
- Créer vos propres rôles
- Désactiver les rôles standard
- Dupliquer des rôles existants pour les adapter
Bonne pratique : Pour des modifications importantes, il est recommandé de désactiver les rôles standard et de créer vos propres rôles personnalisés. Cela évite que vos personnalisations ne soient écrasées lors des mises à jour.
Profils de rôle
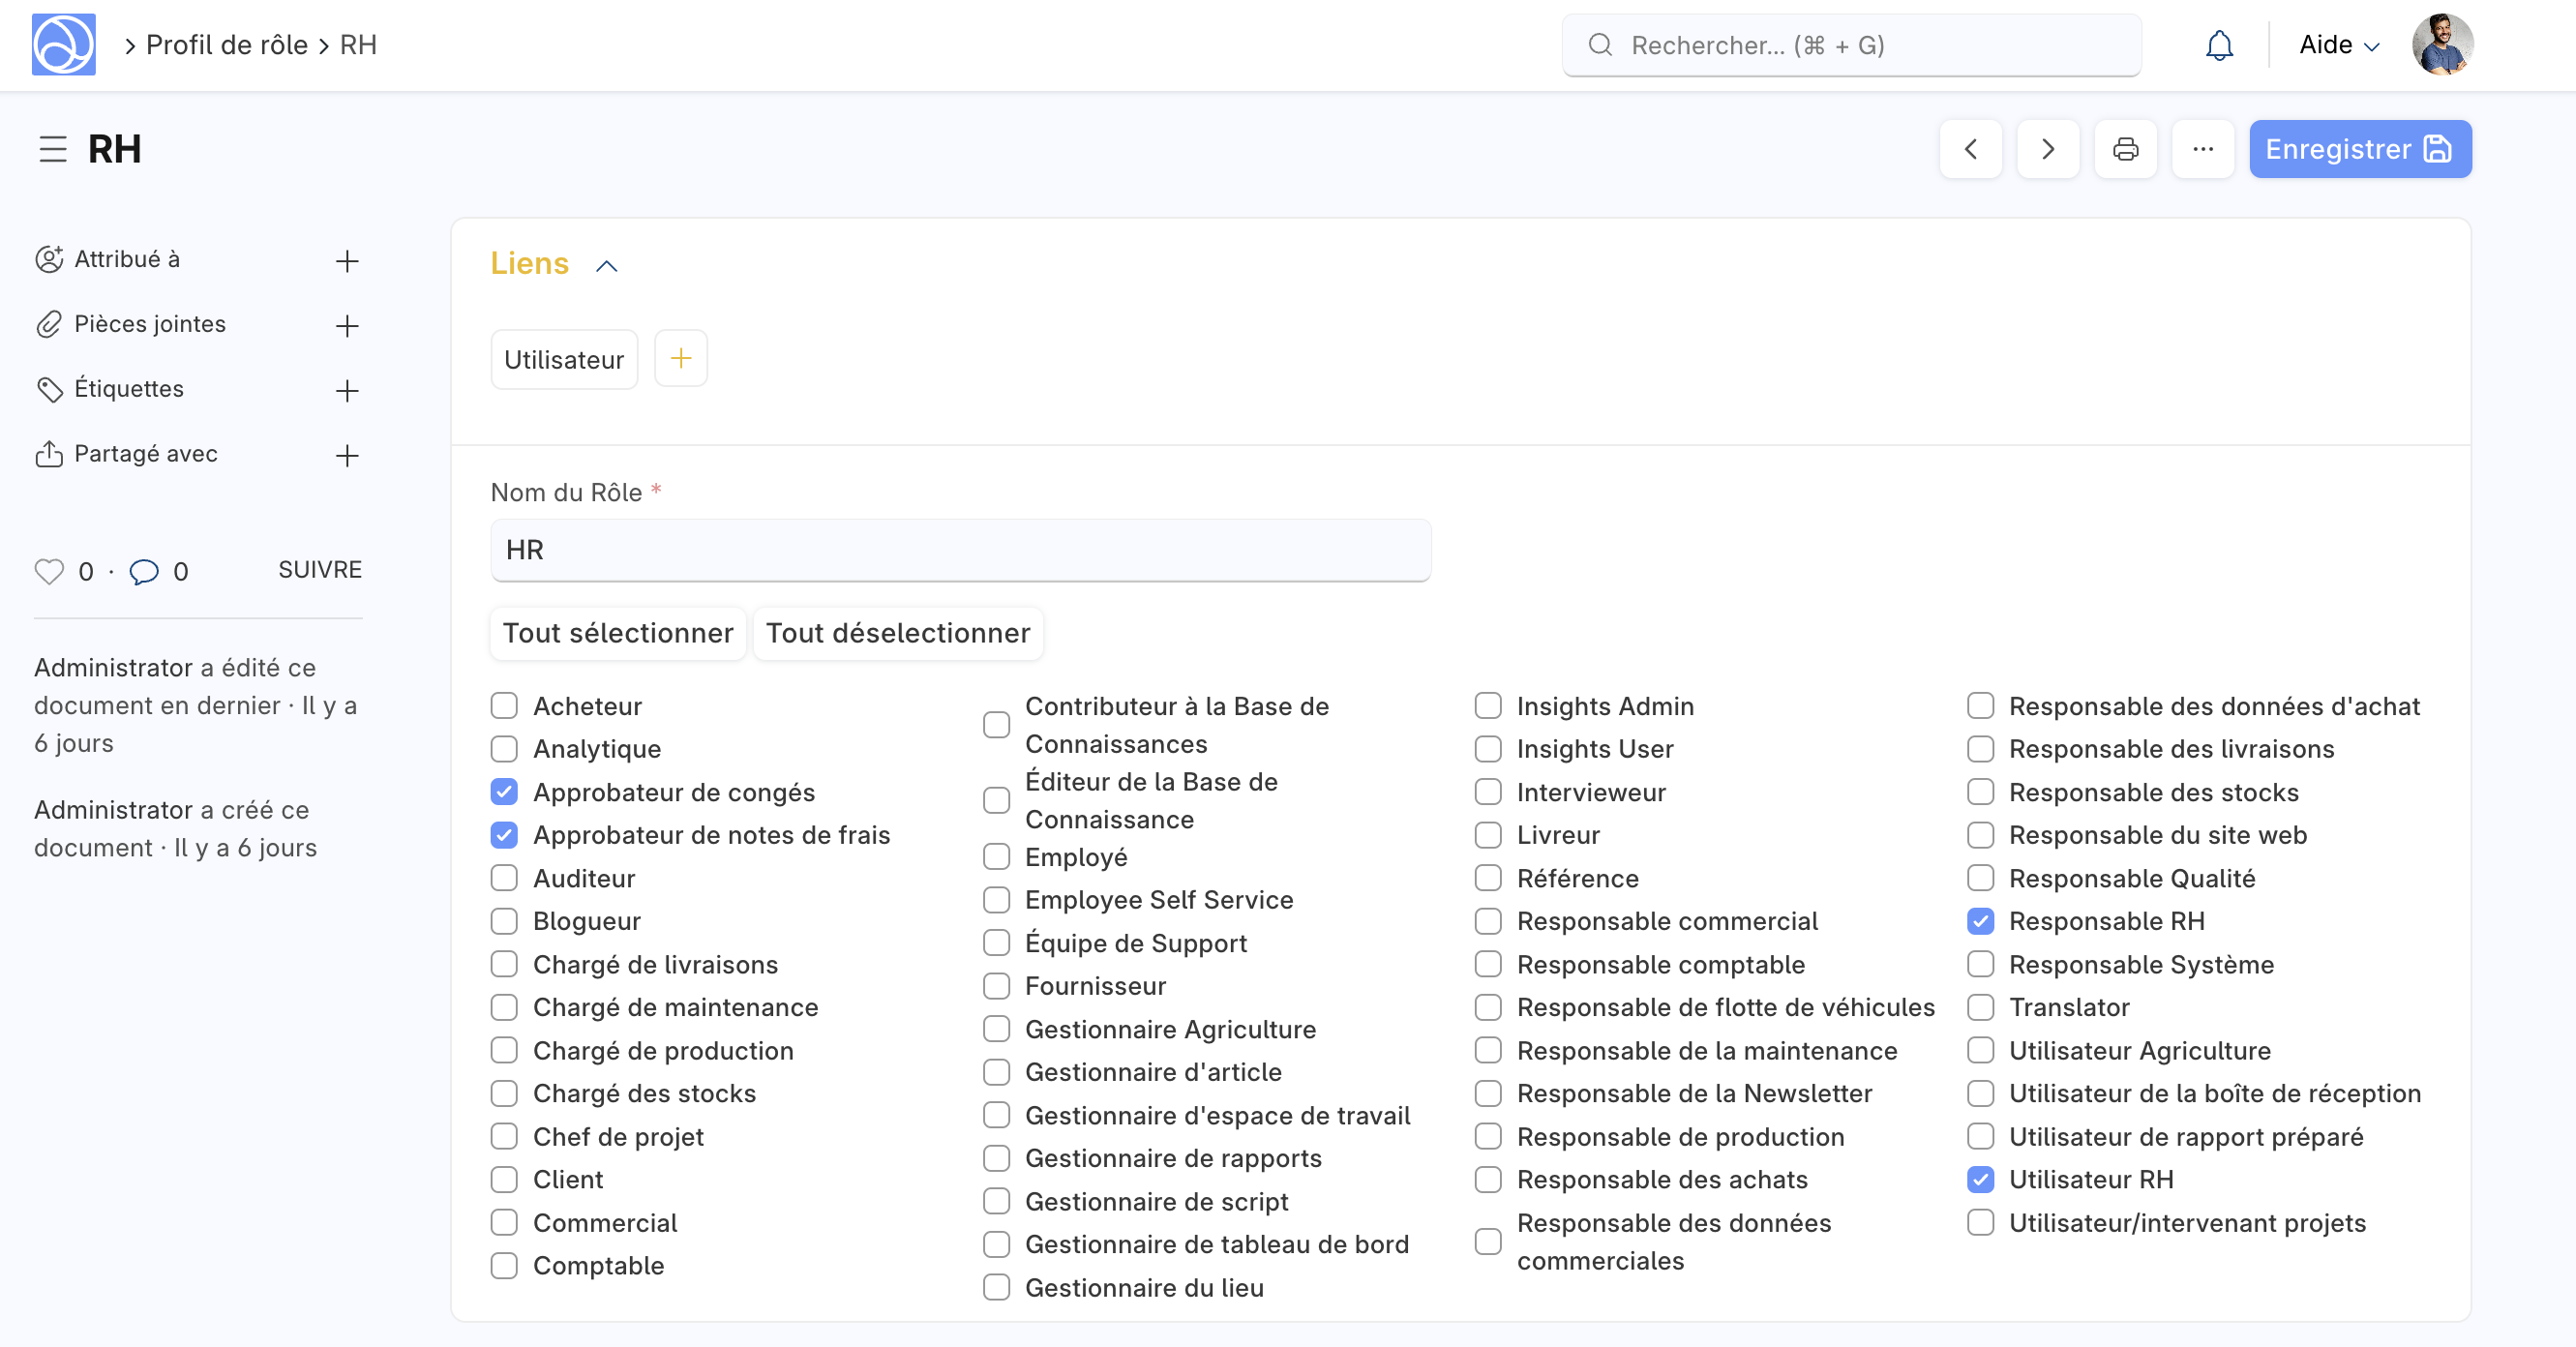
Les profils de rôle vous permettent de combiner plusieurs rôles pour créer des ensembles cohérents d'autorisations. Par exemple, dans l'équipe RH, vous pourriez avoir :
- Un profil "Responsable RH" avec des droits étendus
- Un profil "Utilisateur RH" avec des droits plus limités comme pour les stagiaires
Un utilisateur peut se voir attribuer plusieurs profils selon ses responsabilités.
Rôles spéciaux
- Responsable système : Accès complet à l'administration du système
- Invité : Utilisé pour les utilisateurs non connectés
🚫 Restriction par espace de travail
Les profils de module vous permettent de contrôler quels modules sont visibles pour chaque utilisateur :
Important : Les profils de module contrôlent uniquement la visibilité des espaces de travail dans la barre latérale, mais n'affectent pas les autorisations. Un utilisateur peut toujours accéder à des documents via la recherche s'il dispose des autorisations nécessaires.
Cette fonctionnalité puissante vous permet de limiter l'accès des utilisateurs à certaines données.
Exemple concret
Imaginons que votre entreprise gère deux sociétés : Dokos et Mappemonde. Si Raphaëlle est salariée de Dokos, vous pouvez restreindre son accès pour qu'elle ne voie que les documents liés à Dokos.
Fonctionnement
Les restrictions s'appliquent automatiquement à tous les documents contenant le champ spécifié (par exemple "société"). Vous pouvez également :
- Définir une valeur par défaut pour les nouveaux documents créés par l'utilisateur
- Masquer les descendants (utile dans une structure de holding avec filiales)
- Appliquer des restrictions par département, centre de coûts, ou même sur des champs personnalisés
Attention : Pour les employés, des restrictions sont créées automatiquement lors de l'association d'un utilisateur à un profil employé. Vérifiez toujours ce paramètre.
Restriction des maîtres par société
Au-delà des restrictions par champ, Dokos propose un mécanisme de restriction par société qui s'applique directement aux maîtres : les Articles, Clients et Fournisseurs. Cette fonctionnalité permet de limiter la visibilité de ces enregistrements de référence aux utilisateurs autorisés à accéder à certaines sociétés uniquement.
Fonctionnement
Lorsqu'un article, un client ou un fournisseur est restreint à une ou plusieurs sociétés, seuls les utilisateurs ayant accès à ces sociétés peuvent le voir et l'utiliser. Les autres utilisateurs ne voient tout simplement pas l'enregistrement dans leurs listes, leurs recherches ou leurs formulaires.
Propagation aux documents liés
:::tip Nouvelle fonctionnalité La restriction par société ne se limite plus aux seuls enregistrements maîtres : elle s'applique désormais automatiquement à tous les documents qui y font référence.
Si un Article ou un Client est restreint à une société qu'un utilisateur ne peut pas voir, alors tous les documents liés à ce maître (par exemple les factures, les écritures comptables, les prix d'articles, les alternatives d'articles ou les articles spécifiques à un tiers) sont également masqués pour cet utilisateur.
Cette règle s'applique automatiquement à tous les types de documents, sans aucune configuration supplémentaire. Les nouveaux types de documents et les champs personnalisés de type « Lien » sont pris en charge automatiquement. :::
Exemple concret : La société Dokos possède un client « Maison Verte SARL » qui a été restreint à la société Dokos. Si Raphaëlle travaille pour la société Mappemonde, elle ne verra ni le client « Maison Verte SARL », ni aucune facture, livraison ou écriture de grand livre qui y est liée. Inversement, si le client a été restreint après la création de ces transactions, celles-ci deviendront invisibles pour Raphaëlle.
Impact sur les performances
Cette règle est appliquée de manière optimisée :
- La condition de filtrage n'est ajoutée que si des restrictions existent réellement pour le type de maître concerné. Si aucune restriction n'est configurée sur votre site, le comportement est inchangé et il n'y a aucun impact sur les performances.
- Les temps de chargement des listes restent rapides même sur des bases contenant des millions d'enregistrements.
Nouvelle interface de gestion des rôles
Dokos propose désormais une interface modernisée pour gérer les rôles et leurs autorisations. Cette nouvelle version centralise toutes les informations relatives à un rôle dans une seule fiche organisée en onglets :
- Utilisateurs : Liste des utilisateurs ayant ce rôle
- Documents : Permissions par type de document
- Rapports : Rapports accessibles
- Pages : Pages du bureau accessibles
- Espaces de travail : Espaces visibles
Rapport des autorisations par type de document
Le rapport Autorisations utilisateur par type de document (accessible via Paramètres > Utilisateurs et droits) vous offre une vue d'ensemble des droits accordés à chaque utilisateur pour chaque type de document.
Types de permissions affichés
Le rapport présente les types d'autorisations standard (lecture, écriture, création, suppression, validation, annulation, etc.) ainsi que tous les types de permissions personnalisés que vous avez définis dans votre installation.
Cela signifie que si votre organisation a créé des permissions métier sur mesure — par exemple "Approbation RH", "Validation comptable" ou tout autre droit spécifique à votre activité — ils apparaissent désormais dans ce rapport au même titre que les permissions standard.
Comment exploiter ce rapport
- Rendez-vous dans Paramètres → Utilisateurs et droits → Autorisations utilisateur par type de document
- Filtrez par utilisateur, par rôle ou par type de document selon vos besoins
- Consultez l'ensemble des colonnes : chaque colonne correspond à un type de permission (standard ou personnalisé)
- Identifiez rapidement qui dispose de quels droits sur quel document
Exemple : Pour vérifier que Raphaëlle (de la société Dokos) dispose bien du droit de validation sur les commandes fournisseurs, filtrez le rapport sur son nom d'utilisateur et repérez la colonne correspondante.
Intérêt pour les permissions personnalisées
Si votre administrateur a défini des types de permissions supplémentaires via les Gestionnaires de rôles ou par personnalisation du framework, ces permissions s'affichent automatiquement dans le rapport sans configuration supplémentaire. Vous n'avez pas besoin de les ajouter manuellement : le rapport les détecte et les intègre à la grille d'analyse.
Gérer les permissions depuis les paramètres d'un type de document
:::tip Nouvelle fonctionnalité Dokos centralise désormais la configuration des permissions directement depuis les Paramètres du type de document. Une nouvelle section Permissions regroupe les rôles et les restrictions utilisateur dans une interface unique et moderne, organisée en onglets. :::
Auparavant, la configuration des rôles et des restrictions utilisateurs était répartie dans plusieurs écrans distincts. Vous pouvez désormais accéder à l'ensemble de ces réglages depuis la fiche de n'importe quel type de document en cliquant sur le menu d'actions et en sélectionnant Paramètres du type de document.
Onglet « Rôles »
Cet onglet vous permet de visualiser et de modifier rapidement les autorisations accordées pour chaque rôle. Vous pouvez ainsi définir si un rôle a le droit de créer, lire, écrire, supprimer, valider ou annuler les documents de ce type, directement depuis la liste des rôles.
Onglet « Restriction d'utilisateur »
L'onglet de restriction d'utilisateur centralise la gestion des règles de sécurité liées à un type de document. Il liste l'ensemble des restrictions applicables aux utilisateurs sur ce type de document et affiche une vue paginée pour faciliter la navigation sur les installations contenant de nombreuses règles.
Exemple : Pour le type de document Facture, vous pouvez vérifier en un coup d'œil que Raphaëlle (utilisatrice de la société Dokos) est restreinte à la visualisation des factures liées à Dokos, tandis que les utilisateurs non restreints conservent un accès global. Vous pouvez également ajouter de nouvelles restrictions directement depuis cet écran.
Onglet « Nommage » amélioré
En complément des permissions, l'onglet Nommage bénéficie d'une nouvelle interface unifiée. Lors de l'ajout ou de la modification d'une série de nommage (par exemple FACT-#####), un panneau unique affiche désormais la valeur de la prochaine occurrence et des instructions d'aide à la configuration, pour les modes création et édition.